Cybersecuritybedrijf Palo Alto Networks lanceert Cortex XDR One, een AI-uitbreiding op het bestaande XDR-platform. Voortaan beveiligt het platform ook AI-agenten. Palo Alto Networks doet hiervoor beroep op technologie van het recent overgenomen Koi.
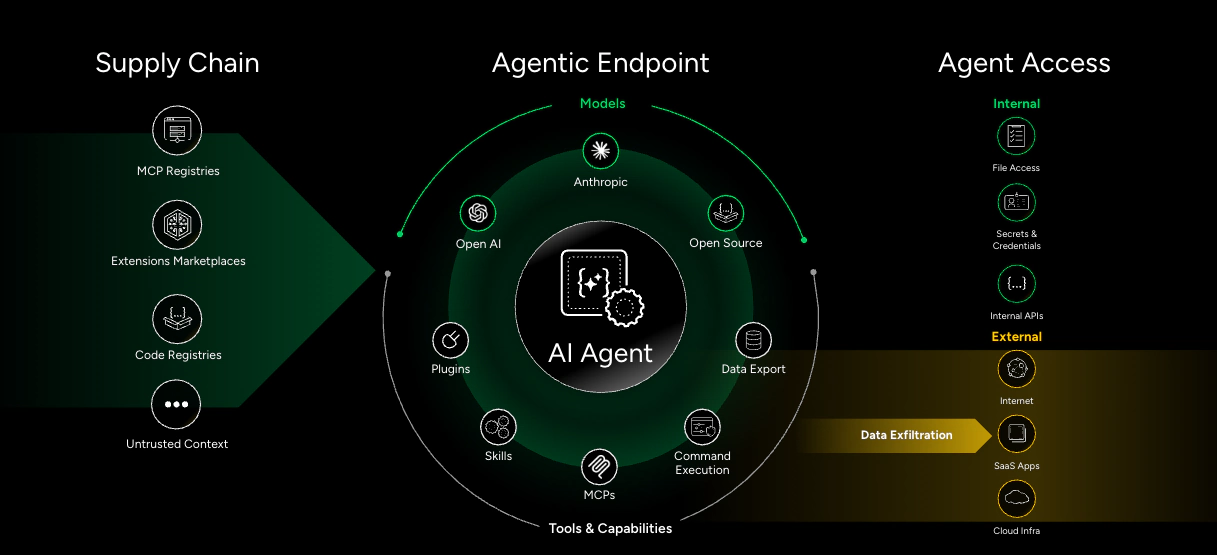
AI-agenten nemen taken over van werknemers en krijgen daarvoor vaak toegang tot gevoelige zaken, zoals programmeercode, interne databanken, klantenvragen en de boekhouding. Dat levert tijdwinst op, maar ook nieuwe risico’s. Hackers kunnen een agent misleiden met besmette gegevens, en werknemers zetten soms op eigen houtje agenten in waar de IT-afdeling niets van weet. De ClawHavoc-aanval liet bijvoorbeeld honderden kwaadaardige add-ons op de marktplaats van OpenClaw belanden. Klassieke beveiliging volstaat niet meer.
Vanuit die vaststelling breidde Palo Alto Networks Cortex XDR uit naar XDR One, met de technologie van Koi Agentic Endpoint Security, een specialist in de beveiliging van AI-agenten waarvan het bedrijf in februari de overname aankondigde. Het platform grijpt in op het moment dat een agent iets wil doen en legt grenzen op die de agent niet kan overschrijden. Een AI-bewaking zoekt ondertussen naar gedrag dat uit de bocht gaat.
Concreet houdt XDR One bij welke AI-toepassingen op de toestellen opduiken, goedgekeurd of niet, en bepaalt het welke programma’s en agenten mogen draaien. Ingebouwde vangrails houden verborgen opdrachten en schadelijke commando’s tegen. Kleine AI-modellen draaien op het toestel zelf, waardoor de bescherming ook zonder internetverbinding werkt.
Volgens Palo Alto Networks daalt het aantal valse alarmen met tot 95 procent en worden incidenten binnen enkele minuten automatisch aangepakt. Bedrijven kunnen de oplossing los inzetten naast de beveiliging van een andere leverancier, of volledig integreren in Cortex XDR One. Wie de bewaking liever uitbesteedt, kan terecht bij Unit 42 MDR, de dienst van Palo Alto Networks.