Wie Gaia‑X de afgelopen jaren heeft gevolgd, kent waarschijnlijk de grote woorden: datasoevereiniteit, interoperabiliteit, vertrouwen en een Europese digitale infrastructuur. Voor veel IT-managers bleef echter de vraag wat Gaia‑X nu precies oplevert waar een organisatie daadwerkelijk iets mee kan. Het nieuwe Gaia‑X Service Provider Framework probeert daarop een praktisch antwoord te geven. De nadruk verschuift van principes en architecturen naar een veel concretere vraag: hoe kunnen organisaties IT‑, software- en datadiensten via Europese data spaces aanbieden en afnemen?
Dat is een belangrijke ontwikkeling. Gaia‑X moet namelijk niet worden gezien als een Europese cloudprovider die de concurrentie aangaat met AWS, Microsoft Azure of Google Cloud. Het initiatief werkt aan een raamwerk waarbinnen organisaties data en digitale diensten onderling kunnen uitwisselen, terwijl duidelijk blijft wie welke data bezit, waar diensten draaien, onder welke jurisdictie ze vallen en aan welke voorwaarden ze voldoen. Het Service Provider Framework laat vooral zien hoe dat model in de dagelijkse IT-praktijk moet gaan functioneren.
Wat is eigenlijk een data space?
Om het framework te begrijpen, is het belangrijk om eerst het begrip data space scherp te krijgen. Gaia‑X omschrijft een data space nadrukkelijk niet als een grote centrale database of een soort Europese data lake. Data worden juist niet allemaal naar één centrale omgeving gekopieerd. Een data space is juist een federatieve omgeving. Data kunnen bij de oorspronkelijke eigenaar blijven staan en worden op basis van vooraf afgesproken voorwaarden beschikbaar gesteld aan andere deelnemers. De eigenaar moet daarmee controle houden over wie de gegevens mag gebruiken, voor welk doel en onder welke voorwaarden. Datasoevereiniteit is volgens Gaia‑X dan ook een van de belangrijkste uitgangspunten.
Daarvoor zijn volgens het framework vijf elementen nodig. Er zijn technische componenten zoals connectoren, catalogi en mechanismen voor identity en trust. Daarnaast zijn juridische afspraken nodig over bijvoorbeeld het gebruik van data. Semantische interoperabiliteit moet ervoor zorgen dat systemen ook daadwerkelijk begrijpen wat uitgewisselde gegevens betekenen. Identiteiten van deelnemers moeten controleerbaar zijn en ten slotte zijn governance-afspraken nodig waaraan alle deelnemers zich houden.
Dat maakt een data space eigenlijk tot een gecontroleerd digitaal ecosysteem. Bedrijven hoeven elkaar niet blindelings te vertrouwen, omdat een deel van dat vertrouwen technisch, organisatorisch en contractueel wordt geregeld.
Niet alleen data, maar ook IT-diensten
Interessant aan het nieuwe framework is dat Gaia‑X de aandacht nadrukkelijk verbreedt van het delen van data naar het aanbieden van diensten bovenop die data. Het document is dan ook bedoeld voor softwareleveranciers, IT-dienstverleners, cloudproviders, data brokers, onderzoeksinstellingen en andere technologiebedrijven die diensten via data spaces willen aanbieden. Daarmee ontstaat een model dat voor IT-afdelingen veel interessanter kan worden dan alleen het uitwisselen van datasets.
Gaia‑X onderscheidt grofweg drie lagen van diensten. Onderaan bevinden zich de Data Space Federation Services. Dit zijn bijvoorbeeld compute, storage, networking en compliance-diensten waarop een data space kan draaien. Daarboven zitten Data Services voor het uitwisselen, verrijken en gebruiken van gegevens. Denk aan data connectors, metadata brokerage, tools voor datakwaliteit, anonimisering, semantische vertaling en data marketplaces.
De derde categorie bestaat uit Business Services. Dit zijn applicaties die daadwerkelijk iets met de beschikbare data doen. Gaia‑X noemt onder meer analytics voor specifieke bedrijfstakken, AI- en machinelearningmodellen als dienst, compliance-dashboards, optimalisatie van supply chains en digital-twinplatforms. Juist deze bovenste laag maakt duidelijk waar Gaia‑X uiteindelijk naartoe wil. Een data space is niet alleen een infrastructuur om bestanden van A naar B te sturen. Er moet een ecosysteem ontstaan waarin bedrijven toepassingen en diensten kunnen aanbieden die gebruikmaken van gegevens van meerdere organisaties.
AI kan een belangrijke toepassing worden
Dat is bijvoorbeeld interessant voor AI. Veel AI-toepassingen worden waardevoller naarmate ze over meer relevante data kunnen beschikken. Tegelijkertijd willen organisaties hun gevoelige gegevens niet zomaar overdragen aan een externe partij. Een data space probeert beide belangen te combineren. Data kunnen onder voorwaarden toegankelijk worden gemaakt zonder dat de eigenaar daarmee automatisch alle controle verliest. Het framework noemt bijvoorbeeld onderzoeksinstellingen die AI-modellen als dienst aanbieden en gespecialiseerde technologiebedrijven die sectorgerichte AI, dataverrijking of monitoring leveren. IT-dienstverleners zouden analytics, digital twins of compliance-dashboards kunnen aanbieden.
Daarmee ontstaat een interessante situatie. Een organisatie kan niet alleen data consumeren, maar bijvoorbeeld ook een AI-dienst inkopen die gegevens uit een data space analyseert. Een leverancier kan dezelfde dienst vervolgens aan meerdere deelnemers binnen het ecosysteem aanbieden.
Controleerbaar maken waarop een dienst draait
Een ander belangrijk onderdeel van Gaia‑X is transparantie. Normaal gesproken koopt een organisatie bijvoorbeeld een SaaS-dienst en ziet vervolgens vooral de leverancier waarmee het contract is afgesloten. Achter die leverancier kan echter een lange technische keten zitten van hostingbedrijven, cloudplatforms, infrastructuurleveranciers en andere dienstverleners. Gaia‑X wil die keten veel beter zichtbaar en controleerbaar maken.
Volgens het Service Provider Framework moet iedere laag van de IT supply chain beschreven en verifieerbaar zijn. Een afnemer moet daardoor niet alleen kunnen controleren wie een dienst aanbiedt, maar ook op welke infrastructuur deze draait, onder welke jurisdictie die infrastructuur valt en welke governance-regels erop van toepassing zijn. Het doel is dat de complete stack auditable wordt en niet alleen de leverancier waarmee de klant rechtstreeks zaken doet.
Voor IT-managers kan dat een van de meest tastbare onderdelen van Gaia‑X worden. Bij leveranciersselecties spelen immers steeds vaker vragen over datasoevereiniteit, supply-chainrisico’s en de juridische positie van cloud- en SaaS-leveranciers.
Compliance wordt onderdeel van de infrastructuur
Gaia‑X probeert bovendien een deel van compliance structureel in het ecosysteem onder te brengen. Dat betekent niet dat een organisatie die aan een Gaia-X-data space deelneemt automatisch aan alle relevante wetgeving voldoet. Het framework benadrukt expliciet dat deelnemers zelf verantwoordelijk blijven voor hun compliance. Wel moet de infrastructuur een deel van dat werk vereenvoudigen.
Daarvoor worden onder andere onboardingprocedures, uitbreidbare compliance-eisen en mechanismen voor continue compliance ontwikkeld. Gaia‑X wil veranderingen in regelgeving verwerken in nieuwe versies van het framework, die vervolgens binnen data spaces kunnen worden toegepast. Daarnaast moet een inheritance mechanism het mogelijk maken om bij samengestelde diensten bestaande compliance-eigenschappen opnieuw te gebruiken.
Dat laatste is technisch interessant. Moderne digitale diensten bestaan immers vrijwel altijd uit verschillende lagen. Een applicatie draait op een platform, dat weer gebruikmaakt van compute, storage, identity en netwerkdiensten. Wanneer informatie over compliance en eigenschappen van die onderliggende componenten herbruikbaar is, hoeft niet voor iedere nieuwe dienst de volledige keten opnieuw vanaf nul te worden beschreven. Gaia‑X werkt daarbij met verschillende compliance-labels. Het document noemt onder andere Enhanced European Compliance (L1), Reinforced Cybersecurity (L2) en Sovereignty (L3). Zulke labels moeten afnemers helpen om sneller te beoordelen of een dienst aan bepaalde eisen voldoet.
Bestaande applicaties hoeven niet de prullenbak in
Een belangrijke praktische vraag is natuurlijk hoeveel organisaties hiervoor aan hun bestaande IT moeten veranderen. Het antwoord uit het framework is opvallend pragmatisch: lang niet alles hoeft opnieuw te worden gebouwd. In het document staat het volgende schema waarin Gaia‑X drie situaties naast elkaar zet: legacy-services, moderne cloud-native diensten en architecturen die al zijn ingericht als een cross-organisation data mesh.
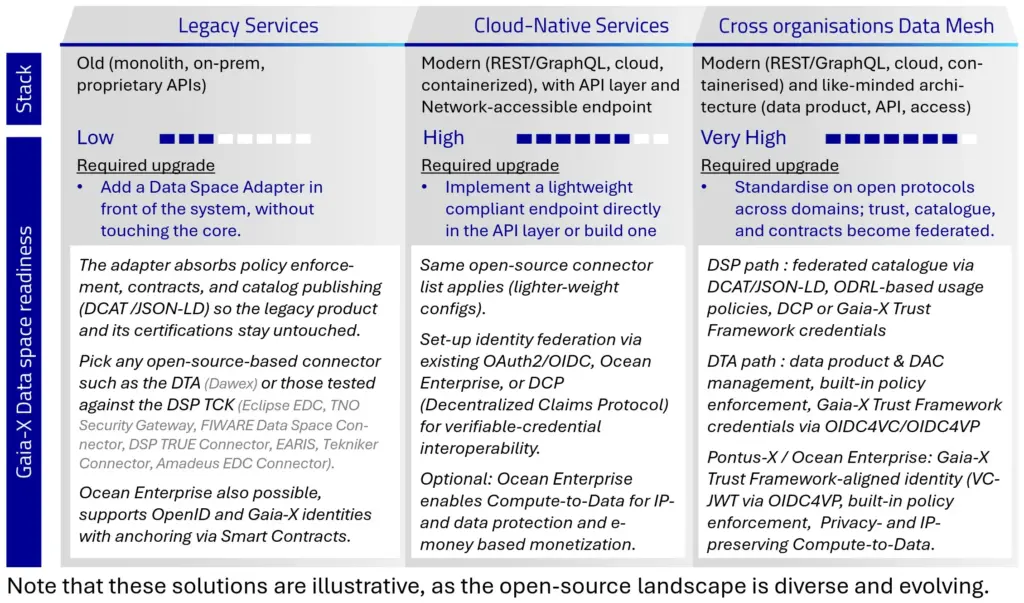
Bij een oudere monolithische applicatie met proprietary API’s kan bijvoorbeeld een Data Space Adapter voor de bestaande omgeving worden geplaatst. Die adapter kan zaken als policy enforcement, contracten en publicatie in catalogi voor zijn rekening nemen, terwijl de kern van de applicatie intact blijft.
Een moderne applicatie die al REST- of GraphQL-API’s gebruikt en bijvoorbeeld gecontaineriseerd in de cloud draait, bevindt zich dichter bij het gewenste model. Daar kan een lichtere compliant endpoint in de API-laag worden toegevoegd. Bij organisaties die al met data-producten en een data-meshachtige architectuur werken, ligt de nadruk vooral op standaardisatie van protocollen en het federeren van trust, catalogi en contracten.
Dat is voor bestaande IT-organisaties een relevant punt. Gaia‑X hoeft dus niet per definitie een compleet nieuw infrastructuurproject te betekenen. Het framework gaat er juist vanuit dat veel bestaande IT‑, cloud‑, software- en analyticsdiensten kunnen worden aangepast en verpakt voor gebruik binnen data spaces.
Connectors vormen de technische brug
Daarbij spelen connectors een belangrijke rol. Zo’n connector vormt in feite de gecontroleerde toegang tussen een organisatie of applicatie en de data space. Het framework noemt verschillende bestaande open-sourceoplossingen, waaronder Eclipse EDC, de TNO Security Gateway en de FIWARE Data Space Connector. Het document benadrukt daarbij dat deze lijst illustratief is en dat het landschap nog volop in ontwikkeling is. Via dergelijke mechanismen kunnen niet alleen gegevens worden uitgewisseld, maar ook voorwaarden aan dat gebruik worden gekoppeld.
Gaia‑X verwijst daarvoor onder meer naar ODRL, de Open Digital Rights Language. Daarmee kunnen usage policies machineleesbaar worden beschreven. Het systeem kan daardoor niet alleen weten dat organisatie A toegang heeft tot dataset B, maar in principe ook onder welke voorwaarden die toegang geldt. Dat is wezenlijk anders dan een klassieke API waarbij authenticatie vaak vooral bepaalt óf iemand naar binnen mag.
Een catalogus voor diensten
Een ander interessant onderdeel is de federated catalogue. Leveranciers die een dienst aanbieden, publiceren daarin een zogeheten self-description. Daarin worden relevante eigenschappen van de dienst vastgelegd. Afnemers kunnen vervolgens diensten ontdekken en beoordelen. Voordat een dienst daadwerkelijk wordt gebruikt, kunnen de voorwaarden, credentials en het voorgenomen gebruik worden gecontroleerd. Daarna kan een contract worden afgesloten en technisch worden afgedwongen.
Daarmee ontstaat iets dat op een marketplace lijkt, maar zonder dat er noodzakelijk één centrale commerciële partij tussen leverancier en klant hoeft te staan. Dat onderscheid is belangrijk. Gaia‑X probeert immers juist een federatief model te creëren.
Ook betalen kan op verschillende manieren
Het framework besteedt daarom opvallend veel aandacht aan businessmodellen. Diensten kunnen bijvoorbeeld rechtstreeks door een provider aan een afnemer worden gefactureerd. Sommige data spaces kunnen daarnaast een marketplace aanbieden die betaling, metering en facturering regelt en daarvoor een commissie ontvangt.
Daarnaast zijn abonnementen mogelijk en kan betaling plaatsvinden op basis van daadwerkelijk gebruik, bijvoorbeeld per API-call of datatransactie. Gaia‑X noemt dat laatste onder meer interessant voor AI-inference en dataverrijkingsdiensten.
Hiermee wordt duidelijk dat Gaia‑X niet alleen een technisch standaardisatieproject wil zijn. Het probeert ook de voorwaarden te creëren voor een markt waarin digitale diensten tussen organisaties kunnen worden verhandeld.
Open source is belangrijk, maar niet verplicht
Rond Gaia‑X bestaat soms het beeld dat alle software binnen het ecosysteem open source moet zijn. Uit het framework blijkt dat dit genuanceerder ligt. De technische en semantische fundamenten zijn sterk op open standaarden en open-sourcecomponenten gebaseerd. Specificaties, regels en reference code worden openbaar gepubliceerd, zodat verschillende partijen erop kunnen voortbouwen. Het achterliggende idee is dat geen enkele leverancier het ecosysteem volledig naar zich toe kan trekken.
Maar bovenop die funderingslaag mogen leveranciers zelf bepalen hoe zij hun producten licenseren. Een commerciële applicatie die via een data space wordt aangeboden, hoeft dus niet automatisch open source te zijn. Providers kunnen zowel open-source- als proprietarymodellen gebruiken.
Wat betekent dit voor een IT-afdeling?
Voor een gemiddelde IT-manager is het waarschijnlijk niet nodig om morgen een team vrij te maken dat Gaia-X-technologie gaat implementeren. Interessanter is om te kijken of de organisatie actief is in een sector waarin data spaces ontstaan en welke rol de eigen organisatie daarin zou kunnen spelen. Een organisatie kan namelijk verschillende rollen hebben. Zij kan data of diensten leveren, diensten consumeren of infrastructuur exploiteren. Daarnaast bestaan rollen voor identity providers, operators en partijen die de governance en interoperabiliteit van een data space coördineren. Een organisatie kan bovendien meerdere rollen tegelijkertijd vervullen.
Voor een IT-afdeling zijn daarom vooral drie vragen relevant:
- welke data zouden wij gecontroleerd met andere organisaties willen delen,
- welke externe data of diensten zouden voor ons interessant zijn
- en welke bestaande digitale diensten zouden wij zelf via een data space kunnen aanbieden?
Dat laatste wordt vaak over het hoofd gezien. Een organisatie kan bijvoorbeeld over een specialistisch algoritme, digital-twinmodel, dataset of analyticsomgeving beschikken die ook voor andere organisaties waarde heeft. Via een data space kan zo’n toepassing in theorie als gecontroleerde dienst beschikbaar worden gemaakt zonder dat daarvoor iedere keer een volledig aparte integratie hoeft te worden gebouwd. Dat kan erg interessant zijn voor samenwerking met toeleveranciers of partnerbedrijven die niet over die specialistische kennis of tooling beschikken, maar waarbij flinke voordelen kunnen ontstaan als zij daar op goed gecontroleerde manier toch gebruik van zouden kunnen maken.
Gaia‑X vraagt ook nieuwe kennis
Helemaal vanzelf gaat dat uiteraard niet. Het framework noemt een behoorlijk brede verzameling competenties die nodig zijn om daadwerkelijk diensten via een data space te leveren. Teams moeten onder andere kennis hebben van DevOps en cloud-native engineering, backend-integratie, identity- en PKI-management, ODRL-policy modelling en juridische en compliancevraagstukken.
Dat laat tegelijkertijd zien waarom Gaia‑X voor veel IT-professionals lange tijd abstract heeft aangevoeld. Het is niet één product of technologie die je installeert. Het combineert infrastructuur, identity, API’s, semantiek, governance, contracten, compliance en businessmodellen. Juist het nieuwe Service Provider Framework maakt die combinatie een stuk tastbaarder.
Van Europese principes naar bruikbare IT-infrastructuur
De kern van het document is uiteindelijk vrij praktisch. Gaia‑X probeert een infrastructuur te creëren waarin organisaties niet alleen gecontroleerd data kunnen uitwisselen, maar waarin daarboven een markt voor digitale diensten kan ontstaan. Een cloudprovider kan infrastructuur aanbieden. Een softwarebedrijf kan een applicatie beschikbaar stellen. Een onderzoeksinstituut kan een AI-model aanbieden. Een gespecialiseerde IT-dienstverlener kan data uit verschillende bronnen analyseren. Een andere organisatie kan zo’n dienst vervolgens vinden in een catalogus, controleren wie de leverancier is en waarop de dienst draait, de gebruiksvoorwaarden beoordelen en de dienst afnemen.
Daarmee wordt ook duidelijker wat Gaia‑X uiteindelijk voor een CIO of IT-manager kan betekenen. Het is niet de zoveelste cloudomgeving waar workloads naartoe moeten worden gemigreerd. Het is eerder een verzameling technische en organisatorische afspraken waarmee bestaande en nieuwe IT-diensten tussen organisaties beschikbaar kunnen worden gemaakt zonder dat controle over data, identiteit, gebruiksvoorwaarden en infrastructuur volledig bij één centrale platformleverancier terechtkomt.
Of alle onderdelen daarvan op grote schaal gaan werken, valt uit dit guidebook niet af te leiden. Gaia‑X geeft zelf aan dat bijvoorbeeld de mechanismen rond compliance nog in ontwikkeling zijn en dat de volwassenheid per onderdeel kan verschillen. Maar het Service Provider Framework V1.0 van september 2026 laat wel zien dat Gaia‑X steeds meer probeert de stap te maken van architectuur en principes naar concrete diensten, connectors, catalogi, policies, compliance-niveaus en verdienmodellen.
Voor IT-managers die Gaia‑X tot nu toe vooral zagen als een abstract Europees infrastructuurproject, is dat wellicht de belangrijkste ontwikkeling. De relevante vraag wordt langzaam minder “wat is Gaia‑X eigenlijk?” en steeds meer “welke data en diensten kunnen wij via zo’n data space gebruiken of beschikbaar stellen?”